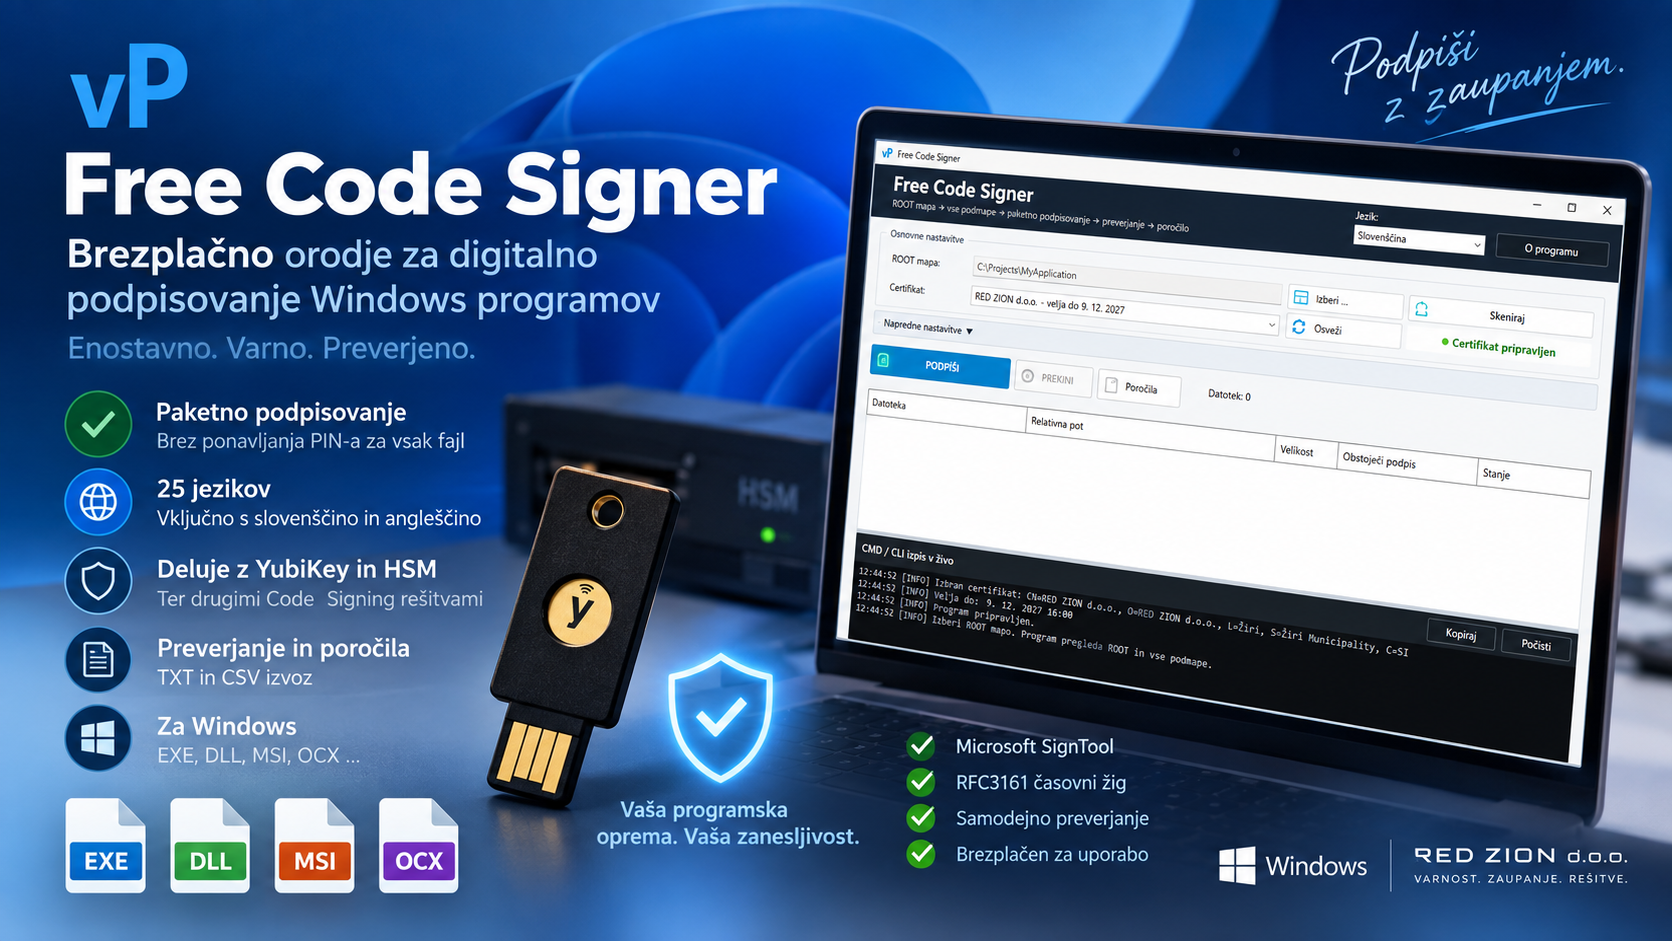
Free Code Signer v1.7.1 je stabilnostna in uporabniška nadgradnja različice 1.7, usmerjena predvsem v zanesljivejše podpisovanje večjega števila datotek, boljši nadzor nad certifikati ter pravilnejšo obravnavo posebnosti pri YubiKey, smart-card in HSM podpisovanju.
Če Free Code Signer še ne poznate, priporočamo najprej osnovni članek o Free Code Signerju in digitalnem podpisovanju programov. Različica 1.7.1 nadaljuje razvoj v smeri enostavnega, vendar zmogljivega grafičnega vmesnika za Microsoft SignTool, Azure Artifact Signing, Google Cloud KMS, Jsign, HSM/PKCS#11 in JAR podpisovanje.
- desni klik na datoteko: Odpri pot datoteke in Prikaži potrdilo,
- nov prikaz podrobnosti izbranega certifikata,
- pravilnejša obravnava SignTool/YubiKey napak, kadar je podpis dejansko uspešno ustvarjen,
- bolj stabilno delo pri velikih paketih datotek,
- bufferiran CLI izpis in omejena velikost vidnega dnevnika,
- novi crash logi za diagnostiko nepričakovanih napak,
- dopolnjena pomoč in prevodi v vseh 25 jezikih.
Zakaj različica 1.7.1?
Različica 1.7.0 je Free Code Signer močno razširila z novimi ponudniki podpisovanja in podporo za JAR datoteke. Pri nadaljnjem testiranju pa smo želeli dodatno utrditi predvsem dva praktična scenarija: podpisovanje z varnostnimi napravami, kot je YubiKey, ter obdelavo več sto datotek v enem postopku.
Prav zato v1.7.1 ni zgolj kozmetična posodobitev. V ozadju je bila izboljšana logika preverjanja rezultata podpisa, obdelava izpisa SignToola ter stabilnost uporabniškega vmesnika pri večjih opravilih.
Desni klik na datoteko: hitrejši dostop do datoteke in certifikata
V seznamu najdenih datotek je zdaj na voljo priročni meni z desnim klikom.
- Odpri pot datoteke odpre Windows Explorer in označi izbrano datoteko.
- Prikaži potrdilo odpre podatke o podpisnem certifikatu, kadar podpis obstaja.
Če datoteka nima ustreznega digitalnega podpisa oziroma certifikata ni mogoče prikazati, je možnost Prikaži potrdilo onemogočena. S tem je delo pri preverjanju večjega števila datotek precej hitrejše, saj ni več treba ročno iskati poti ali odpirati lastnosti posamezne datoteke.
Podrobnosti izbranega certifikata neposredno v programu
Ob izbranem Windows certifikatu je dodan nov gumb za prikaz podrobnosti. Free Code Signer lahko zdaj prikaže bistveno več informacij o certifikatu, med drugim:
- komu je certifikat izdan (Subject),
- izdajatelja (Issuer),
- obdobje veljavnosti,
- serijsko številko,
- SHA-1 thumbprint,
- SHA-256 fingerprint,
- algoritem in velikost javnega ključa,
- algoritem podpisa certifikata,
- ali je na voljo zasebni ključ,
- Enhanced Key Usage (EKU), vključno s Code Signing namenom,
- stanje verige zaupanja certifikata.
Iz istega okna je mogoče odpreti tudi standardni Windows prikaz certifikata. Pri podpisanih JAR datotekah je prikaz podatkov o certifikatu podprt prek Java keytool, kadar je na sistemu na voljo ustrezen JDK.
Pomemben popravek za YubiKey, smart-card in HSM podpisovanje
Ena pomembnejših sprememb v1.7.1 je način, kako program obravnava rezultat Microsoft SignToola.
V določenih hardware-backed scenarijih se lahko zgodi, da podpisna naprava ali njen kriptografski provider vrne non-zero rezultat oziroma napako, čeprav je bil digitalni podpis v datoteko že uspešno zapisan. Prejšnja logika je lahko zato celoten paket označila kot neuspešen, čeprav so bile datoteke dejansko pravilno podpisane.
Free Code Signer v1.7.1 zato po dvoumnem rezultatu ne zaupa samo exit kodi SignToola, temveč preveri dejanski nastali podpis.
Če SignTool vrne napako, Free Code Signer ponovno preveri podpis. Če je pričakovani certifikat na datoteki pravilno zapisan in je podpis veljaven, se datoteka obravnava kot uspešno podpisana. Samo datoteke brez veljavnega pričakovanega podpisa ostanejo označene kot napaka.
To je posebej pomembno pri uporabi YubiKey/PIV, smart-card in HSM naprav, kjer je med aplikacijo, Windows kriptografskim sistemom in varnostno napravo več programskih slojev.
Veliki batchi: 518 datotek brez napake
Nova različica je bila preizkušena tudi na večjem realnem paketu datotek. V testu je Free Code Signer obdelal 518 datotek prek Windows Certificate Store / SignTool postopka s strojno zaščitenim podpisnim certifikatom.
- 518 datotek skupaj,
- 518 uspešno preverjenih podpisov,
- 0 napak,
- 0 prekinjenih datotek,
- uporabniški vmesnik je ostal stabilen do konca postopka.
Takšen test je pomemben, ker Free Code Signer ni namenjen samo podpisu ene EXE datoteke. Ena njegovih glavnih prednosti je prav paketno podpisovanje večjega števila EXE, DLL, MSI, skript in drugih podprtih datotek v drevesu map.
Zakaj je uporabniški vmesnik zdaj stabilnejši?
Pri velikem številu datotek SignTool ustvari precej izpisa. Če bi se vsaka vrstica takoj in ločeno pošiljala v WinForms uporabniški vmesnik, bi to lahko povzročilo veliko nepotrebnega dela za UI thread.
V1.7.1 zato uvaja več izboljšav:
- CLI izpis se bufferira pred prikazom,
- velikost vidnega konzolnega izpisa je omejena,
- stare vrstice se po potrebi odstranijo iz vidnega dela,
- fallback preverjanje ne zaganja več novega SignTool procesa za vsako posamezno datoteko,
- zmanjšano je število nepotrebnih UI posodobitev.
Rezultat je bistveno bolj miren in odziven uporabniški vmesnik pri daljših opravilih.
Crash logi: če se kaj zgodi, ostane sled
Dodano je tudi globalno beleženje nepričakovanih napak programa. Diagnostične datoteke se zapisujejo v:
%LOCALAPPDATA%\FreeCodeSigner\CrashLogsČe bi se program v prihodnje nepričakovano zaprl, je mogoče iz najnovejše crash-log datoteke precej lažje ugotoviti, kaj se je zgodilo. To je pomembna izboljšava predvsem pri uporabnikih z različnimi Windows, Java, HSM in cloud okolji.
Vse funkcije v1.7.0 ostajajo
V1.7.1 je nadgradnja, ne sprememba smeri. V programu ostajajo vse ključne funkcije različice 1.7.0:
- Microsoft SignTool / Windows Certificate Store,
- Azure Artifact Signing,
- Google Cloud KMS,
- Jsign,
- HSM in PKCS#11 scenariji,
- YubiKey/PIV,
- JAR podpisovanje prek
jarsigner, - profili datotek Standardno, Razširjeno, Razširjeno + JAR in Po meri,
- timestamping,
- preverjanje digitalnih podpisov,
- vgrajena offline pomoč,
- 25 jezikov uporabniškega vmesnika.
Kako uporabljati Free Code Signer v1.7.1?
- Izberite ROOT mapo z datotekami za podpis.
- Izberite način podpisovanja: SignTool, Azure Artifact Signing, Google Cloud KMS ali Jsign.
- Izberite certifikat oziroma ponudnika.
- Po želji odprite podrobnosti certifikata in preverite veljavnost ter Code Signing EKU.
- Izberite profil datotek ali ročno uredite seznam končnic.
- Nastavite timestamp strežnik.
- Kliknite Skeniraj.
- Preglejte datoteke in obstoječe podpise.
- Po potrebi uporabite desni klik za Odpri pot datoteke ali Prikaži potrdilo.
- Kliknite Podpiši.
- Po zaključku preglejte poročilo in rezultat preverjanja podpisov.
Changelog Free Code Signer v1.7.1
- dodani možnosti Odpri pot datoteke in Prikaži potrdilo,
- dodan prikaz podrobnosti izbranega Windows certifikata,
- dodan SHA-256 fingerprint in prikaz dodatnih lastnosti certifikata,
- dodan prikaz stanja verige zaupanja,
- dodan dostop do standardnega Windows Certificate dialoga,
- dodan prikaz certifikata podpisane JAR datoteke prek
keytool, - popravljena obravnava non-zero SignTool rezultatov pri dejansko uspešnem podpisu,
- izboljšano delovanje z YubiKey/PIV, smart-card in HSM ponudniki,
- optimizirano preverjanje velikih paketov datotek,
- bufferiran CLI izpis,
- omejena velikost vidnega konzolnega dnevnika,
- dodani crash logi v
%LOCALAPPDATA%\FreeCodeSigner\CrashLogs, - dopolnjena vgrajena pomoč,
- novi nizi prevedeni v vseh 25 podprtih jezikov.
Komu je Free Code Signer namenjen?
Program je namenjen razvijalcem, sistemskim skrbnikom in manjšim ekipam, ki potrebujejo preglednejši način digitalnega podpisovanja programske opreme brez vsakokratnega sestavljanja dolgih SignTool ukazov.
Posebej uporaben je, kadar je treba podpisati več datotek, uporabljati strojno zaščiten certifikat, preverjati obstoječe podpise ali kombinirati klasične in sodobnejše cloud/HSM načine podpisovanja.
Prenos Free Code Signer v1.7.1
Free Code Signer je freeware in ga je mogoče brezplačno uporabljati ter razširjati v skladu z licenčnimi pogoji. Izvorna koda ni del javne izdaje.
Pogosta vprašanja
Ali moram zaradi v1.7.1 spremeniti obstoječi SignTool postopek?
Ne. Obstoječi Windows Certificate Store / SignTool način ostaja združljiv. V1.7.1 predvsem izboljša preverjanje, stabilnost in pregled certifikatov.
Zakaj je preverjanje podpisa po SignTool napaki pomembno?
Ker lahko strojni ali smart-card provider v določenih primerih vrne non-zero rezultat, čeprav je bil podpis dejansko zapisan. Free Code Signer zato preveri končno stanje datoteke in ne sklepa samo iz exit kode procesa.
Ali je v1.7.1 primerna za več sto datotek?
Da. Različica je bila med drugim preizkušena na paketu 518 datotek, kjer je bilo vseh 518 podpisov uspešno preverjenih brez napak.
Kje najdem crash loge?
V mapi %LOCALAPPDATA%\FreeCodeSigner\CrashLogs.
Ali Free Code Signer ostaja brezplačen?
Da. Free Code Signer ostaja freeware in je brezplačen za uporabo ter razširjanje v skladu s priloženimi licenčnimi pogoji.
Zaključek
Free Code Signer v1.7.1 ne prinaša samo novih funkcij, temveč predvsem utrjuje tisto, kar je pri orodju za Code Signing najpomembnejše: zanesljivost, preverljiv rezultat in preglednost.
Po veliki funkcionalni razširitvi v1.7.0 je v1.7.1 različica, s katero je Free Code Signer še bolj pripravljen na vsakodnevno uporabo – od ene EXE datoteke do več sto datotek, od lokalnega certifikata do YubiKey, HSM ali cloud podpisovanja.